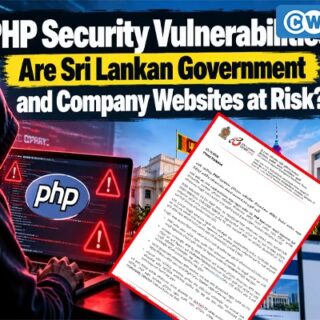
වෙබ් අඩවි සහ වෙබ් යෙදුම් සංවර්ධනය සඳහා බහුලව භාවිතා වන PHP මෘදුකාංගයට අදාළව හඳුනාගෙන ඇති තීරණාත්මක ආරක්ෂක දුර්වලතා කඩිනමින් නිරාකරණය කිරීමට පියවර ගන්නා ලෙස ඩිජිටල් ආර්ථික අමාත්යාංශය සියලුම රජයේ ආයතන වෙත දැනුම් දී ඇතැයි ශ්රී ලංකා CERT ආයතනය නිවේදනය කර සිටී.
2026 ඔක්තෝබර් 23 දින නිකුත් කරන ලද චක්රලේඛයක් මගින් අමාත්යාංශය අනතුරු අඟවා ඇත්තේ CVE-2026-109618 සහ CVE-2026-109619 යන හඳුනාගැනීමේ කේත යටතේ නම් කර ඇති ආරක්ෂක දුර්වලතා හේතුවෙන් පද්ධති වෙත අනවසරයෙන් ප්රවේශ වීම, දත්ත සොරකම් කිරීම සහ පද්ධතිවල ක්රියාකාරීත්වයට බාධා ඇති වීමේ බරපතළ අවදානමක් පවතින බවයි.
මෙම උපදෙස් සියලුම අමාත්යාංශය, පළාත් සභා, කොමිෂන් සභා, දෙපාර්තමේන්තු, සංස්ථා, ව්යවස්ථාපිත ආයතන සහ රජය සතු සමාගම් වෙත අදාළ වේ.
හඳුනාගෙන ඇති ආරක්ෂක දුර්වලතා හේතුවෙන් ඇති විය හැකි අවදානම් අවම කිරීම සඳහා කඩිනම් පියවර ගන්නා ලෙස එම ආයතනවලට උපදෙස් දී තිබේ.
ඒ අනුව, අදාළ ආයතන විසින් පහත සඳහන් පියවර වහාම ක්රියාත්මක කළ යුතු බව අමාත්යාංශය අවධාරණය කරයි.
• PHP භාවිත කරන පද්ධති හඳුනාගැනීම: PHP භාවිතයෙන් ක්රියාත්මක වන සියලුම පද්ධති සහ වෙබ් යෙදුම් හඳුනාගෙන ඒවායේ දැනට භාවිත වන මෘදුකාංග සංස්කරණ (Versions) තහවුරු කළ යුතුය.
• ආරක්ෂක යාවත්කාලීන කිරීම් සිදු කිරීම: හඳුනාගෙන ඇති ආරක්ෂක දුර්වලතා නිරාකරණය කිරීම සඳහා නිකුත් කර ඇති මෘදුකාංග පැච් (Software Patches) භාවිතයෙන් බලපෑමට ලක්ව ඇති පද්ධති සහ වෙබ් යෙදුම් කඩිනමින් යාවත්කාලීන කළ යුතුය. ඒ සඳහා www.php.net නිල වෙබ් අඩවියේ ලබා දී ඇති යාවත්කාලීන කිරීමේ උපදෙස් අනුගමනය කළ යුතුය.
• පද්ධති ක්රියාකාරකම් නිරීක්ෂණය කිරීම: අසාමාන්ය හෝ සැක සහිත ක්රියාකාරකම් හඳුනා ගැනීම සහ ඒවා පිළිබඳ විමර්ශනය කිරීම සඳහා පද්ධති පිවිසුම් වාර්තා (System Logs) පරීක්ෂා කළ යුතුය.
• අවදානම් සහිත පද්ධතිවල අන්තර්ජාල ප්රවේශය සීමා කිරීම: වහාම යාවත්කාලීන කළ නොහැකි ඉහළ අවදානමක් සහිත පද්ධතිවල අන්තර්ජාල ප්රවේශය සීමා කළ යුතු අතර, අවශ්ය් අවස්ථාවලදී ඒවා අන්තර්ජාලයෙන් විසන්ධි කළ යුතුය.
මේ අතර, ඩිජිටල් ආර්ථික අමාත්යාංශය යටතේ ක්රියාත්මක වන GovTech Sri Lanka ආයතනය විසින් වෙබ් අඩවිවල PHP ආශ්රීත ආරක්ෂක දුර්වලතා හඳුනාගැනීම සඳහා දුර්වලතා පරීක්ෂා කිරීමේ මෙවලමක් (Vulnerability Detection Tool) සංවර්ධනය කර තිබේ.
එම මෙවලම www.govtech.lk/cvesecure වෙබ් අඩවිය ඔස්සේ භාවිත කළ හැකිය. අදාළ වෙබ් අඩවි භාරව කටයුතු කරන තාක්ෂණික නිලධාරීන්ට මෙම මෙවලම භාවිතයෙන් ආරක්ෂක දුර්වලතා පරීක්ෂා කර බැලීමටත්, අවශ්ය අවස්ථාවලදී ශ්රී ලංකා CERT ආයතනයෙන් තාක්ෂණික සහාය ලබාගැනීමටත් අවස්ථාව සලසා තිබේ.
මෙම මෙවලම භාවිත කිරීම සඳහා අදාළ නිලධාරීන්ට අවශ්ය පහසුකම් සලසා දෙන ලෙසත්, අවශ්ය තාක්ෂණික සහාය ලබා ගැනීම සඳහා ශ්රී ලංකා CERT ආයතනය සමඟ සම්බන්ධීකරණය කරන ලෙසත් අමාත්යාංශය අදාළ නිලධාරීන්ට උපදෙස් දී ඇත.
සිය ඩිජිටල් යටිතල පහසුකම් ආරක්ෂා කිරීම, තොරතුරු සම්පත් සුරක්ෂිත කිරීම සහ සයිබර් ආරක්ෂණ සිදුවීම් ඇති වීමේ අවදානම අවම කිරීම සඳහා මෙම කරුණ ප්රමුඛතාවක් ලෙස සලකා අවශ්ය නිවැරදි කිරීමේ පියවර කඩිනමින් ගන්නා ලෙස සියලුම රජයේ ආයතනවලින් ඉල්ලා සිටියි.
තාක්ෂණික සහාය සහ වැඩිදුර විමසීම්
වැඩිදුර තොරතුරු සහ තාක්ෂණික සහාය සඳහා පහත ආයතන සම්බන්ධ කර ගත හැකිය.
GovTech Sri Lanka
• දුරකථන: 011 249 7900
• වෙබ් අඩවිය:www.govtech.lk/cvesecure
ශ්රී ලංකා CERT
• දුරකථන: 011 269 1692
• විද්යුත් තැපෑල:info@ncsoc.gov.lk